admin
13 Ağustos 2026 Perşembe
DİĞER YAZARLARIMIZ
Ünlü dokumacılık devinde bilgi skandalı: Zara müşterilerinin bilgileri sızdı, ‘dikkatli olun’ uyarısı geldi!
 News
Küresel hazır giysi kesiminin en büyük aktörlerinden biri olan İspanya merkezli moda devi Zara, bilgi güvenliğinde yaşanan önemli bir ihlal dalgasıyla çalkalanıyor. Şirket tarafından müşterilere e-posta yoluyla gönderilen resmi bilgilendirme metninde, milyonlarca kullanıcının analitik hedeflerle saklanan şahsî datalarına siber saldırganlar tarafından erişildiği açıklandı.
YETKİSİZ ERİŞİM 14 NİSAN’DA TESPİT EDİLDİ
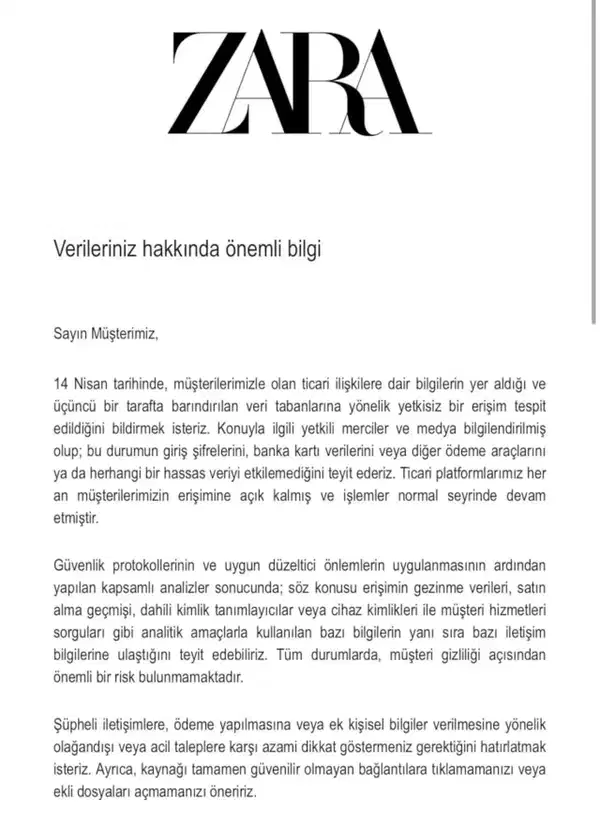
Ekran imajı zara açıklama.jpg belgesinde paylaşılan resmi bildiriye nazaran; siber taarruz ve sisteme sızma olayı 14 Nisan tarihinde meydana geldi. Zara, müşterileriyle olan ticari ilgilere dair bilgilerin yer aldığı ve üçüncü bir tarafta barındırılan bilgi tabanlarına yönelik yetkisiz bir erişim durumu saptadıklarını duyurdu.
Konuyla ilgili olarak yetkili mercilerin ve medya organlarının vakit kaybetmeden bilgilendirildiğini tabir eden şirket, siber hırsızların hangi datalara ulaştığını da açık yüreklilikle paylaştı. Yapılan kapsamlı tahliller sonucunda sızdırılan analitik dataların kapsamı şu formda açıklandı:
Kullanıcıların internet sitesi ve uygulama üzerindeki gezinme bilgileri,
Geçmiş periyoda ilişkin satın alma geçmişi kayıtları,
Sistem içi dahili kimlik tanımlayıcılar ve aygıt kimlikleri,
Müşteri hizmetleri sorguları ve birtakım irtibat bilgileri.
BANKA KARTLARI VE ŞİFRELER İNANÇTA Mİ?
Yaşanan data sızıntısının boyutlarının akabinde alışveriş severler büyük bir telaş yaşarken, Zara idaresinden kritik bir teminat açıklaması geldi. İhlalin boyutunun finansal kaynakları kapsamadığını belirten perakende devi; siber akının giriş şifrelerini, banka kartı datalarını, kredi kartı yahut başka ödeme araçlarını ya da gibisi rastgele bir hassas şahsî datayı etkilemediğini teyit etti.
Ayrıca güvenlik protokollerinin ve düzeltici tedbirlerin süratlice devreye alındığı, tüm bu süreç boyunca ticari platformların kesintisiz olarak erişime açık kaldığı ve süreçlerin olağan seyrinde devam ettiği vurgulandı.
Veri ihlalinin direkt kaç müşteriyi etkilediği resmi açıklamada net olarak belirtilmese de sızan irtibat bilgileri nedeniyle dolandırıcıların harekete geçebileceği uyarısı yapıldı. Zara, müşterilerine yönelik dolandırıcılık (phishing/ol oltalama) teşebbüslerine karşı şu tavsiyelerde bulundu:
“Şüpheli bağlantılara, ödeme yapılmasına yahut ek ferdî bilgiler verilmesine yönelik olağandışı yahut acil taleplere karşı azami dikkat göstermeniz gerektiğini hatırlatmak isteriz. Ayrıyeten, kaynağı büsbütün emniyetli olmayan temaslara tıklamamanızı yahut ekli belgeleri açmamanızı öneririz.”